

Adapun mekanisme yang diperlukan untuk menyatukan variabel diatas adalah sebagai berikut:
- Pengarahan (direction) yang mencakup pembuatan keputusan, kebijaksanaan, supervisi, dan lain-lain.
- Rancangan organisasi dan pekerjaan.
- Seleksi, pelatihan, penilaian, dan pengembangan.
- Sistem komunikasi dan pengendalian.
- Memiliki pemahaman yang menyeluruh mengenai teknis pekerjaan dari proyek yang dikelola olehnya.
- Mampu bertindak sebagai seorang pengambil keputusan yang handal dan bertanggung jawab.
- Memiliki integritas diri yang baik namun tetap mampu menghadirkan suasana yang mendukung di lingkungan tempat dia bekerja.
- Asertif.
- Memiliki pengalaman dan keahlian yang memadai dalam mengelola waktu dan manusia.
Karakteristik Kemampuan Terkait dengan Proyek yang Dikelola
- Memiliki komitmen yang kuat dalam meraih tujuan dan keberhasilan proyek dalam jadwal, anggaran dan prosedur yang dibuat.
- Pelaksanakan seluruh proses pengembangan proyek IT sesuai dengan anggaran dan waktu yang dapat memuaskan para pengguna/klien.
- Pernah terlibat dalam proyek yang sejenis.
- Mampu mengendalikan hasil-hasil proyek dengan melakukan pengukuran dan evaluasi kinerja yang disesuaikan dengan standar dan tujuan yang ingin dicapai dari proyek yang dilaksanakan.
- Membuat dan melakukan rencana darurat untuk mengantisipasi hal-hal maupun masalah tak terduga.
- Membuat dan menerapkan keputusan terkait dengan perencanaan.
- Memiliki kemauan untuk mendefinisikan ulang tujuan, tanggung jawab dan jadwal selama hal tersebut ditujukan untuk mengembalikan arah tujuan dari pelaksanaan proyek jika terjadi jadwal maupun anggaran yang meleset.
- Membangun dan menyesuaikan kegiatan dengan prioritas yang ada serta tenggat waktu yang ditentukan sebelumnya.
- Memiliki kematangan yang tinggi dalam perencanaan yang baik dalam upaya mengurangi tekanan dan stres sehingga dapat meningkatkan produktifitas kerja tim.
- Mampu membuat perencanaan dalam jangka panjang dan jangka pendek.
Karakteristik Kemampuan Terkait dengan Tim yang Dipimpin
- Memiliki kemampuan dan keahlian berkomunikasi serta manajerial.
- Mampu menyusun rencana, mengorganisasi, memimpin, memotivasi serta mendelegasikan tugas secara bertanggung jawab kepada setiap anggota tim.
- Menghormati para anggota tim kerjanya serta mendapat kepercayaan dan penghormatan dari mereka.
- Berbagi sukses dengan seluruh anggota tim.
- Mampu menempatkan orang yang tepat di posisi yang sesuai.
- Memberikan apresiasi yang baik kepada para anggota tim yang bekerja dengan baik.
- Mampu mempengaruhi pihak-pihak lain yang terkait dengan proyek yang dipimpinnya untuk menerima pendapat-pendapatnya serta melaksanakan rencana-rencana yang disusunnya.
- Mendelegasikan tugas-tugas namun tetap melakukan pengendalian melekat.
- Memiliki kepercayaan yang tinggi kepada para profesional terlatih untuk menerima pekerjaan-pekerjaan yang didelegasikan darinya.
- Menjadikan dirinya sebagai bagian yang terintegrasi dengan tim yang dipimpinnya.
- Mampu membangun kedisiplinan secara struktural.
- Mampu mengidentifikasi kelebihan-kelebihan dari masing-masing anggota tim serta memanfaatkannya sebagai kekuatan individual.
- Mendayagunakan setiap elemen pekerjaan untuk menstimulasi rasa hormat dari para personil yang terlibat dan mengembangkan sisi profesionalisme mereka.
- Menyediakan sedikit waktu untuk menerima setiap ide yang dapat meningkatkan kematangan serta pengembangan dirinya.
- Selalu terbuka atas hal-hal yang mendorong kemajuan.
- Memahami secara menyeluruh para anggota tim yang dipimpinnya dan mengembangkan komunikasi efektif di dalamnya.
Sejarah COCOMO
Cocomo (Constructive Cost Model) yang dikembangkan oleh W. Barry Boehm pada tahun 1981, yang merupakan kombinasi dari estimasi parameter persamaan dan metode pembobotan. Berdasarkan perkiraan instruksi (Instruksi Sumber Terkirim DSI), usaha dihitung dengan memperhatikan usaha baik kualitas dan produktivitas faktor. Pada tahun 1990, muncul suatu model estimasi baru yang disebut dengan COCOMO II. Secara umum referensi COCOMO sebelum 1995 merujuk pada original COCOMO model yaitu COCOMO 81, kemudian setelah itu merujuk pada COCOMO II.
Pengertian COCOMO
Tidak seperti model estimasi biaya yang lain, COCOMO adalah model terbuka, sehingga semua detail dipublikasikan, termasuk :
- Dasar persamaan perkiraan biaya.
- Setiap asumsi yang dibuat dalam model.
- Setiap definisi.
- Biaya yang disertakan dalam perkiraan dinyatakan secara eksplisit.
- Hanya jumlah baris kode yang dikirim sebagai bagian dari produk yang disertakan (test drivers dan software pendukung lainnya tidak dihitung).
- Baris kode dibuat oleh staf proyek (kode yang di-generate oleh aplikasi tidak dihitung).
- Satu SLOC adalah satu baris kode secara logis.
- Deklarasi dihitung sebagai SLOC.
- Komentar tidak dihitung sebagai SLOC.
SCALE DRIVERS
Pada model COCOMO II, beberapa factor terpenting yang berkontribusi pada durasi proyek dan biaya yang dikeluarkan adalah Scale Drivers. Anda mengeset setiap Scale Driver untuk mendeskripsikan proyek anda. Scale Drivers tersebut menentukan eksponen yang digunakan dalam Effort Equation.
Ada 5 Scale Drivers :
- Precedentedness.
- Development Flexibility.
- Architecture / Risk Resolution.
- Team Cohesion.
- Process Maturity
COST DRIVERS
COCOMO II memiliki 17 cost drivers. Cost driver tersebut adalah factor pengali yang menentukan usaha yang diperlukan untuk menyelesaikan proyek software anda. Sebagai contoh, jika proyek anda akan mengembangkan software yang mengatur penerbangan pesawat, anda akan mengeset Required Software Reliability (RELY) cost driver menjadi sangat tinggi. Rating tersebut berhubungan dengan effort multiplier 1,26 yang berarti bahwa proyek anda akan membutuhkan usaha lebih sebesar 26% dibanding proyek software pada umumnya. COCOMO II mendefinisikan setiap cost drivers dan effort multiplier yang terhubung dengan setiap rating.
Model-Model COCOMO
Ada tiga model cocomo, diantaranya ialah:
1. Dasar Cocomo
Dengan menggunakan estimasi parameter persamaan (dibedakan menurut tipe sistem yang berbeda) upaya pengembangan dan pembangunan durasi dihitung berdasarkan perkiraan DSI.
Dengan rincian untuk fase ini diwujudkan dalam persentase. Dalam hubungan ini dibedakan menurut tipe sistem (organik-batch, sebagian bersambung-on-line, embedded-real-time) dan ukuran proyek (kecil, menengah, sedang, besar, sangat besar).
Model COCOMO dapat diaplikasikan dalam tiga tingkatan kelas:
Proyek organik (organic mode) Adalah proyek dengan ukuran relatif kecil, dengan anggota tim yang sudah berpengalaman, dan mampu bekerja pada permintaan yang relatif fleksibel.
Proyek sedang (semi-detached mode)Merupakan proyek yang memiliki ukuran dan tingkat kerumitan yang sedang, dan tiap anggota tim memiliki tingkat keahlian yang berbeda
Proyek terintegrasi (embedded mode)Proyek yang dibangun dengan spesifikasi dan operasi yang ketat
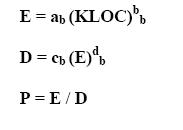
keterangan :
E : besarnya usaha (orang-bulan)
D : lama waktu pengerjaan (bulan)
KLOC : estimasi jumlah baris kode (ribuan)
P : jumlah orang yang diperlukan.
Persamaan estimasi sekarang mempertimbangkan (terlepas dari DSI) 15 pengaruh faktor-faktor; ini adalah atribut produk (seperti kehandalan perangkat lunak, ukuran database, kompleksitas), komputer atribut-atribut (seperti pembatasan waktu komputasi, pembatasan memori utama), personil atribut ( seperti aplikasi pemrograman dan pengalaman, pengetahuan tentang bahasa pemrograman), dan proyek atribut (seperti lingkungan pengembangan perangkat lunak, tekanan waktu pengembangan). Tingkat pengaruh yang dapat diklasifikasikan sebagai sangat rendah, rendah, normal, tinggi, sangat tinggi, ekstra tinggi; para pengganda dapat dibaca dari tabel yang tersedia.
3. Detil Cocomo
Dalam hal ini adalah rincian untuk fase tidak diwujudkan dalam persentase, tetapi dengan cara faktor-faktor pengaruh dialokasikan untuk fase. Pada saat yang sama, maka dibedakan menurut tiga tingkatan hirarki produk (modul, subsistem, sistem), produk yang berhubungan dengan faktor-faktor pengaruh sekarang dipertimbangkan dalam persamaan estimasi yang sesuai. Selain itu detail cocomo dapat menghubungkan semua karakteristik versi intermediate dengan penilaian terhadap pengaruh pengendali biaya pada setiap langkah (analisis, perancangan, dll) dari proses rekayasa PL
Kenapa membuat aplikasi dengan aplikasi Open Source??
0 komentar Diposting oleh Ferry Wisnuargo di 03.50Beberapa karakteristik yang menyebabkan Open Source model mendapatkan keuntungan :
a. Ketersedian source code dan hak untuk memodifikasi
Ini merupakan hal yang penting. Hal ini menyebakan perubahan dan improvisasi pada produk software. Selain itu, hal ini memunculkan kemungkinan untuk meletakan code pada hardware baru, agar dapat diadaptasi pada situasi yang berubah-ubah, dan menjangkau pemahaman bagimana sistem itu bekerja secara detail.
b. Hak untuk mendistribusikan modifikasi dan perbaikan pada code
Hal ini merupakan titik perbedaan Open Source Software dengan Free Software. Pada kenyataannya, hak pendistribusian diakui dan merupakan hal yang umum, ini adalah hal yang berpengaruh bagi sekumpulan developer ( pengembang ) untuk bekerja bersama dalam project Open Source Software.
c. Hak untuk menggunakan software
Ini merupakan kombinasi dari hak pendistribusian, menjamin ( jika software cukup berguna ) beberapa user yang mana membantu dalam menciptakan pasar untuk mendukung dan berlangganan software. Hal ini juga membantu dalam improvisasi kualitas dari produk dan improvisasi secara fungsi. Selain itu akan menyebabkan sejumlah user untuk mencoba produk dan mungkin menggunakannya secara regler.
Kerugian Open Source Software
Beberapa karakteristik yang menyebabkan Open Source model mendapatkan keuntungan :
a. Tidak ada garansi dari pengembangan
Biasanya terjadi ketika sebuah project dimulai tanpa dukungan yang kuat dari satu atau beberapa perusahaan, memunculkan celah awal ketika sumber code masih mentah dan pengembangan dasar masih dalam pembangunan.
b. Masalah yang berhubungan dengan intelektual property
Pada saat ini, beberapa negara menerima software dan algoritma yang dipatentkan. Hal ini sangat sulit untuk diketahui jika beberapa motede utama untuk menyelesaikan masalah software di patenkan sehingga beberapa komunitas dapat dianggap bersalah dalam pelanggaran intelektual property.
c. Kesulitan dalam mengetahui status project
Tidak banyak iklan bagi open source software, biasanya beberapa project secara tidak langsung ditangani oleh perusahaan yang mampu berinvestasi dan melakukan merketing.
Lisensi dari Open Source Software
Beberapa lisensi umum pada open source software yaitu :
a. BSD ( Berkeley Software Distribution )
Secara ringkas, pendistribusian dapat dilakukan sepanjang berhubungan dengan software, meliputi penggunaan propierty produk. Pencipta hanya ingin pekerjaan mereka dikenali dan tanpa memerlukan biaya. Hal ini menjadi penting karena lisensi ini tidak melibatkan beberapa pembatasan dengan menjamin dan berorientasi pada turunan awal open source.
b. GPL ( GNU General Public Licence )
Ini adalah lisensi bagi software yang bernaung dalam distribusi GNU Project. Saat ini masih dapat kita jumpai / menemukan banyak software yang tidak berkaitan dengan GNU Project. GPL secara hati-hati didesain untuk mempromosikan produk dari free software dan karena itu, secara eksplisit melarang beberapa tindakan pada software yang dapat merusak integrasi dari GPL software pada program proprietary ( kepemilkan ). GPL berdasar pada UU Internasional yang menjamin pelaksanaannya. Karakterisitik utama dari GPL meliputi pendistribusian, tapi hanya jika souce code itu tersedia dan juga dijamin; serta mengijinkan pendistribusian source; mengijinkan modifikasi tanpa pembatasan dan integrasi lengkap dengan software lain.
c. MPL ( Mozilla Public Licence )
Ini adalah lisensi yang dibuat oleh Netscape dalam mendistribusi code dari Mozilla, versi baru dari navigator jaringan. Banyak respek yang mirip dengan GPL tetapi lebih berorientasi pada perusahaan level enterprise.
Systems Programmer/Softaware Engineer
harus juga menerapkan prosedur IT & proses untuk memastikan data terproteksi secara maksimum.
Network Administrator
Network Support Engineer
IT Manager
- Pencurian dan penggunaan account Internet milik orang lain . Salah satu kesulitan dari sebuah ISP (Internet Service Provider) adalah adanya account pelanggan mereka yang “dicuri” dan digunakan secara tidak sah. contohnya seperti kasus penggunaan account curian oleh dua Warnet di Bandung.
- Membajak situs web . Salah satu kegiatan yang sering dilakukan oleh cracker adalah mengubah halaman web, yang dikenal dengan istilah deface.contohnya yaitu badan statistik di Indonesia menunjukkan satu situs web dibajak setiap harinya.
- Probing dan port scanning . Salah satu langkah yang dilakukan cracker sebelum masuk ke server yang ditargetkan adalah melakukan pengintaian.
- Virus . Seperti halnya di tempat lain, virus komputer pun menyebar di Indonesia . Penyebaran umumnya dilakukan dengan menggunakan email.
- Denial of Service (DoS) dan Distributed DoS (DDos) attack . DoS attack merupakan serangan yang bertujuan untuk melumpuhkan target (hang, crash) sehingga dia tidak dapat memberikan layanan. Denial of Service (DoS) dan Distributed DoS (DDos) attack menggunakan cara menghilangkan layanan pada target, maka target tidak dapat memberikan servis sehingga ada kerugian finansial.
- Kejahatan yang berhubungan dengan nama domain . Nama domain (domain name) digunakan untuk mengidentifikasi perusahaan dan merek dagang.
- IDCERT ( Indonesia Computer Emergency Response Team). Salah satu cara untuk mempermudah penanganan masalah keamanan adalah dengan membuat sebuah unit untuk melaporkan kasus keamanan.
- Sertifikasi perangkat security . Perangkat yang digunakan untuk menanggulangi keamanan semestinya memiliki peringkat kualitas.
- Ketika sudah ada UU yang mengatur mengenai teknologi yaitu UU No. 11 tahun 2008 tentang ITE. Namun penerapannya masih cenderung dipandang sebelah mata. Karena faktanya masih marak terjadi cybercrime di Indonesia. Maka saat ini bumi nusantara membutuhkan penerapan hukum yang tegas dan tidak pandang bulu dan diperlukan UU yang lebih baik. Meski pada dasarnya konsep hukum sudah baik tetapi penerapannya masih jauh dari yang seharusnya.
- Cybercrime yang berlaku global maka tidaklah perli dipelihara budaya malu untuk meminta bantuan atau bekerja sama dengan pihak luar dan negara lain. Karena hacker dari negara lain juga sangat besar peluangnya untuk menyerang Indonesia begitu juga sebaliknya
- Hukum selalu kalah satu langkah dengan hal yang akan diatur, sama halnya dengan penyakit. Ketika ada penyakit maka akan dicari formula dan obat untuk mengobatinya. Demikian halnya dengan hukum sesuai asas legalitas bahwa tiada suatu suatu perbuatan yang dapat dipidana kecuali atas kekuatan aturan pidana dalam perundang-undangan yang telah ada, sebelum perbuatan dilakukan. Hukum harus mengatur supaya suatu bentuk pelanggaran atau kejahatan bisa disentuh oleh hukum.
- Lebih baik mencegah daripada mengobati dan sedia payung sebelum hujan adalah langkah yang harus diwujudnyatakan oleh pemerintah terutama masyarakat selaku pemakai internet. Membuat sistem pengamanan ketika akan memakai internet serta tidak membuka situs yang akan berdampak merusak atas pemakai baik rohani atau jasmani dan perangkat yang dipakai dalam menjelajah dunia maya.
- Awal dari terjadinya kejahatan adalah dari subjek hukum itu sendiri, meski ada kesempatan tetapi jika calon pelaku kejahatan dan korban bisa menjaga agar tidak terjadi kejahatan maupun pelanggaran hukum. Maka tidak akan terjadi hal-hal yang merugikan tersebut. Budaya sadar hukum haruslah ditanamkan sejak dini pada masyarakat. Untuk anak-anak langkah konkretnta adalah melalui permainan anak-anak harus dibiasakan disiplin dan berbuat jujur saat bermain. Tidak ada lagi budaya korup berupa mencontek sejak kecil karena akan menjadi bibit menjadi koruptor nantinya.
Berdasar dari pernyataan diatas bila suatu individu ingin terhindah dari cybercrime seharusnya tidak hanya mengandalakn dari peraturan yang ditetapkan oleh pemerintah untuk membatasi kinerja para hacer. Sebaiknya langkah penanggulangan juga dilakukan dengan kerjasama di berbagai pihak, baik itu pihak pemerintah di dalam negri dan luar negri. Selain itu langkah penanggulanan dari tiap individu juga sangat penting untu menghindari terjadinya cbercrime. Diperlukan pengembangan diri sehingga user mengerti celah apa yang tersedia pada sistem yang dibuat. Sehingga Hacker tidak mudah membobol sistem yang telah ada.
F. Saran.
Pentingnya informasi mengenai cara-cara penanggulanan dari cybercrime, oleh karena itu sebaiknya pemberian informasi mengenai cybercrime sudah di berikan sejak dini. Sehingga tercipta user-user yang profesional nantinya. Dengan adanya pengetahuan yang dimiliki oleh user yang memadai dapat memberikan proteksi bagi diri sendiri dalam melindungi aset-aset yang dimilii.
Sumber :
http://bolmerhutasoit.wordpress.com/2012/01/15/eksistensi-cybercrime-di-indonesia/
http://septianreza.wordpress.com/2012/01/08/jenis-dan-contoh-kasus-cybercrime-di-indonesia/
Voice Recognition atau speech recognition adalah suatu sistem yang dapat mengidentifikasi seseorang melalui suaranya, pada saat saya mencari pengertiaan dari voice recognition terdapat juga pengertian Speech Recognition yang hampir sama secara fungsinya. Tapi terdapat perbedaan antara keduanya, Voice Recognition mengidentifikasi siapa yang berbicara, tetapi Speech Recognition mengidentifikasi apa yang diucapkan.
Hardware yang digunakan :
b. Teknologi Informasi
Teknologi Informasi pasti dibutuhkan dalam menunjang Voice Recognition untuk menunjang keakuratan penyampaian informasi.
c. Algoritma Yang Digunakan
Speaker recognition menggunakan fitur akustik ucapan yang ditemukan berbeda pada setiap orang. Ciri akustik tersebut disebabkan adanya perbedaan anatomi (seperti bentuk mulut dan tenggorokan) dan kebiasaan yang berbeda seperti (penekanan dan gaya bahasa). Perbedaan yang khas tersebut disebut “voiceprints“ yang menjadi suatu metode biometric.
Perbedaan Pendekatan Perancangan Sistem Terstruktur Dengan Pendekatan Perancangan Berorientasi Objek
1 komentar Diposting oleh Ferry Wisnuargo di 05.03Terdapat beberapa pendekatan untuk mengembangkan sistem, salah satunya yaitu dengan melakukan pendekatan sistem secara terstuktur dan berorientasi objek. Pendekatan terstruktur adalah metode perkembangan sistem dengan menyediakan sistem tambahan yang berupa alat - alat dan teknik - teknik untuk mengembangkan sistem disamping tetap
mengikuti ide dari system life cycle. Sedangkan pendekatan berorientasi objek adalah cara baru dalam memikirkan suatu masalah dengan menggunakan model yang dibuat menurut konsep sekitar dunia nyata. Dasar pembuatan adalah objek, yang merupakan kombinasi antara struktur data dan perilaku dalam satu entitas.
Pendekatan Perancangan Sistem Terstruktur
Pendekatan terstruktur adalah metode perkembangan sistem dengan menyediakan sistem tambahan yang berupa alat - alat dan teknik – teknik. Pendekatan ini yang dimulai dari awal tahun 1970 disebut dengan pendekatan terstruktur(structured approach). Pendekatan terstruktur dilengkapi dengan alat-alat (tools) dan teknikteknik (techniques) yang dibutuhkan dalam pengembangan sistem, sehingga hasil akhir dari sistem yang dikembangkan akan didapatkan sistem yang strukturnya didefinisikan dengan baik dan jelas. Konsep pengembangan sistem terstruktur bukan merupakan konsep yang baru. Teknik perakitan di pabrik-pabrik dan perancangan sirkuit untuk alat-alat elektronik adalah dua contoh baru konsep ini yang banyak digunakan di industri-industri. Konsep ini memang relatif masih baru digunakan dalam mengembangkan sistem informasi untuk dihasilkan produk sistem yang memuaskan pemakainya. Melalui pendekatan terstruktur, permasalahanpermasalahan yang kompleks dalam organisasi dapat dipecahkan dan hasil dari sistem akan mudah untuk dipelihara, fleksibel, lebih memuaskan. Salah satu tools dan teknik dalam pengembangan sistem terstruktur adalah menggunakan DFD (Data Flow Diagram = Diagram Arus Data, DAD).
Keuntungan pendekatan perancangan terstruktur :
Kekurangan Pendekatan Perancangan Terstruktur :
Pendekatan Perancangan Sistem Berorientasi Objek
Pendekatan perancangan sistem berorientasi ojek adalah suatu teknik pendekatan baru dalam melihat permasalahan dan sistem (sistem perangkat lunak, sistem informasi, atau sistem lainnya). Pendekatan ini memandang sistem yang akan dikembangkan sebagai suatu kumpulan objek-objek dunia nyata.
Kelebihan pendekatan berorientasi objek :
- Dekomposisi obyek, memungkinkan seorang analis untuk memcah masalah menjadi pecahan-pecahan masalah dan bagian-bagian yang dimanage secara terpisah. Kode program dapat dikerjakan bersama-sama. Metode ini memungkinkan pembangunan software dengan cepat, sehingga dapat segera masuk ke pasaran dan kompetitif. Sistem yang dihasilkan sangat fleksibel dan mudah dalam memelihara.
- OOAD memungkinkan adanya standarisasi obyek yang akan memudahkan memahami desain dan mengurangi resiko pelaksanaan proyek.
- Encapsliation data dan method, memungkinkan penggunaan kembali pada proyek lain, hal ini akan memperingan proses desain, pemrograman dan reduksi harga.
- Memungkinkan adanya perubahan dan kepercayaan diri yang tinggi terhadap kebernaran software yang membantu untuk mengurangi resiko pada pembangunan sistem yang kompleks (Booch, 2007).
- Analis dan programmer tidak dibatasi dengan batasan implementasi sistem, jadi desain dapat diformliasikan yang dapat dikonfirmasi dengan berbagai lingkungan eksekusi.
- Relasi obyek dengan entitas (thing) umumnya dapat di mapping dengan baik seperti kondisi pada dunia nyata dan keterkaitan dalam sistem. Hal ini memudahkan dalam mehami desain (Sommerville, 2000).
Kekurangan Pendekatan Berorientasi Objek :
- Metodologi pengembangan sistem dengan OOAD menggunakan konsep reuse. Reuse merupakan salah satu keuntungan utama yang menjadi alasan digunakannya OOAD. Namun demikian, tanpa prosedur yang emplisit terhadap reuse, akan sangat sliit untuk menerapkan konsep ini pada skala besar (Hantos, 2005).
- OOAD merupakan jenis manajemen proyek yang tergolong baru, yang berbeda dengan metode analisis dengan metode terstruktur. Konsekuensinya adalah, team developer butuh waktu yang lebih lama untuk berpindah ke OOAD, karena mereka sudah menggunakan SSAD dalam waktu yang lama ( Hantos, 2005).
- Sering kali pemrogramam berorientasi obyek digunakan untuk melakukan anlisisis terhadap fungsional siste, sementara metode OOAD tidak berbasis pada fungsional sistem.
- Pada awal desain OOAD, sistem mungkin akan sangat simple.
- Pada OOAD lebih fockus pada coding dibandingkan dengan SSAD.
- Pada OOAD tidak menekankan pada kinerja team seperti pada SSAD.
- Pada OOAD tidak mudah untuk mendefinisikan class dan obyek yang dibutuhkan sistem.
Pengertian Wireless adalah teknologi tanpa kabel, dalam hal ini adalah melakukan telekomunikasi dengan menggunakan gelombang elektromagnetik sebagai media perantara pengganti kabel. Dewasa ini teknologi wireless berkembang sanat pesat sekali, secara kasat mata dapat kita lihat dengan semakin banyaknya penggunaan telepon sellular, disamping itu berkembang juga teknologi wireless yang digunakan untuk akses internet.
contoh teknologi wireless antaralain :
1. Frekuensi Radio
Teknologi yang sudah lama namun, pasti kita tidak begitu sadar itu merupakan salah satu Wireless, yaitu Frekuensi Radio. Frekuensi Radio ini merupakan salah satu perintis Wireless, yang sekarang sudah banyak digunakan dalam teknologi selanjutnya seperti ponsel, bluetooth dan lain-lain.
2. Sinar Infra Merah (Infra Red)
Sinar Infra Merah atau lebih dikenal Infra Red. Infra Red ini ternyata sebelum dipakai di ponsel sebagai alat transmisi data, sudah dipakai dalam Remote TV atau berbagai Remote lain-nya.
3. Bluetooth
WiFi 802.11g merupakan spektrum dasar yang paling banyak digunakan untuk menangani permasalahan seputar konektivitas saat ini, teknologi ini mampu melakukan transfer data hingga kecepatan maksimal 54 mbps, atau sekitar 6.75 MBps.Lalu teknologi yang paling booming pada ponsel sampai sekarang, yaitu Bluetooth. Teknologi Bluetooth ini merupakan modifikasi dari Frekuensi Radio, berbeda dengan Infra Red yang menggunakan medium cahaya. BlueTooth ini merupakan teknologi wireless standard pada ponsel yang berfungsi untuk pertukaran data dari jarak dekat menggunakan frekuensi radio sebesar 2,4Ghz.
4. WiFi 802.11g
WiFi 802.11g merupakan spektrum dasar yang paling banyak digunakan untuk menangani permasalahan seputar konektivitas saat ini, teknologi ini mampu melakukan transfer data hingga kecepatan maksimal 54 mbps, atau sekitar 6.75 MBps.
5. WiFi 802.11n WiFi 802.11n
merupakan teknologi WiFi yang paling cepat, karena mampu menangani transfer data hingga kecepatan maksimal 300 Mbps.
6. Wigig
Wigig adalah teknologi Wi-Fi hasil persilangan dua pengembang teknologi Wireless yaitu Wireless Gigabit Alliance dengan Wi-Fi Alliance. Wigig merupakan Wi-Fi supercepat hingga sepuluh kali lipat dari teknologi Wi-Fi yang sudah ada sekarang.
7. Wireless USB
Wireless USB memiliki kecepatan transfer hingga 110 Mbps dalam radius 10 meter, dan pada radius 3 meter, kecepatannya meningkat hingga 4 kali lipat, yaitu menjadi 480 Mbps.
8. Wireless HD
Teknologi ini khusus bagi pecinta film atau penggemar video berdefinisi tinggi (High Definition), pada jarak 10 meter, kecepatan transfernya hingga 4 Gbps, namun menurut teori kecepatan transfernya justru bisa menembus 25 Gbps
9. Zigbee
Teknologi standar wireless yang dikatakan paling hemat daya (listrik) karena hanya mampu menghandle transfer data dengan kapasitas kecil saja, namun teknologi ini memiliki keunggulan, yaitu dapat menyampaikan respon suatu instruksi dengan cepat, contohnya pada remote control.
Sumber :
http://galih225.blogspot.com/2010/06/dah-lama-ne-gag-pernah-posting.html
Bahasan softskill untuk saat ini adalah layanan-layanan telematika pada berbagai bidang. Namun untuk mengetahui layanan-layanan telematika, sebaiknya harus paham terlebih dahulu pengertian dari telematika. Berikut penjelasannya sobat ^^.
